ضربت 9 دول.. كيف اخترق القراصنة ثلاجات عشرات المتاجر الأوروبية؟ (فيديو)
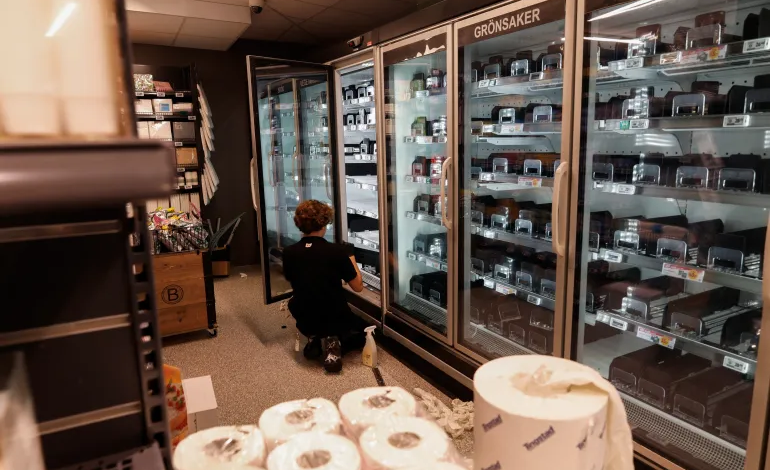
لم تعد الهجمات السيبرانية تستهدف البيانات والأموال فقط، بل امتد تأثيرها إلى أنظمة حيوية ترتبط بالحياة اليومية، بعدما استهدفت هجمات إلكترونية مئات أنظمة التبريد في متاجر كبرى بعدد من الدول الأوروبية، مما أدى إلى ارتفاع درجات الحرارة داخل الثلاجات والمجمدات وإتلاف كميات كبيرة من الأغذية.
وتأتي هذه الحوادث بعد هجوم مماثل استهدف متاجر في فرنسا خلال أكتوبر/تشرين الأول الماضي، لتتسع دائرة الاضطرابات إلى 9 دول أوروبية على الأقل، وسط تحذيرات من استهداف سلاسل الإمداد الغذائي ومخاوف من تداعيات تتجاوز المتاجر المتضررة.
فكيف بدأت هذه الهجمات؟ ومن يقف وراءها؟ وكيف تواجه أوروبا الأزمة، وما انعكاساتها المحتملة على المستهلكين؟
هجوم سيبراني جديد يستهدف الثلاجات في المتاجر الأوروبية.. فهل أصبحت هدفا للقراصنة؟
#الجزيرة_رقمي https://t.co/D9LCE5cCVA
— قناة الجزيرة (@AJArabic) November 2, 2026
كيف بدأت الهجمات؟
بدأت الهجمات في الظهور بفرنسا -خلال أكتوبر/تشرين الأول الماضي- عندما أعلنت كبرى شركات التجزئة تعرض المئات من أنظمة التبريد في متاجرها لهجوم إلكتروني، مما اضطرها إلى التخلص من كميات كبيرة من الأغذية.
وامتدت الهجمات إلى متاجر في 9 دول أوروبية على الأقل، هي بلجيكا وإستونيا وفنلندا وأيرلندا ولوكسمبورغ وهولندا والسويد والبرتغال وإيطاليا، حيث تسببت في ارتفاع مفاجئ لدرجات الحرارة ووحدات التبريد، مما أدى إلى تلف كميات كبيرة من الأغذية.
وتفاوت حجم الأضرار بين الدول، إذ تأثر نحو 15 متجرا من متاجر “كارفور” في بلجيكا، و13 متجرا تابعا لسلسلة “سوبر فالو” في أيرلندا، و6 متاجر لسلسلة “كوب” في السويد، إضافة إلى 7 متاجر “إنترمارشيه” في البرتغال.
وفي بعض الحالات، ارتفعت درجات الحرارة داخل وحدات التبريد إلى 50 درجة مئوية، كما حصل في أحد متاجر “إيكا” في مدينة شوبو بجنوب السويد.
من يقف وراء هذه الهجمات؟
لم تعلن أي جهة مسؤوليتها عن الهجوم الذي استهدف المتاجر الفرنسية أو الهجمات اللاحقة في أوروبا، كما لم تُثبت التحقيقات وجود صلة مباشرة بين جميع الحوادث.
لكن خبراء الأمن السيبراني يشيرون إلى أن الهجمات استغلت ثغرات داخل أنظمة التحكم في التبريد، ولا سيما المعدات القديمة التي لم تعد تتلقى تحديثات برمجية أو أمنية.
ووفق تقرير نشرته آرس تكنيكا، فقد استهدف الاختراق متحكمات تصنعها 3 شركات مختلفة، وتعتمد عليها المتاجر في إدارة أنظمة التبريد، عبر ثغرات برمجية كانت الشركات على علم بها، وسبق أن حذرت من مخاطرها ودعت إلى تحديث المعدات.
وتبرز شركة “دانفوس” الدانماركية في هذا السياق، بعدما تبين أن بعض الأنظمة المتضررة في فرنسا ودول أخرى تعتمد على معدات قديمة من إنتاجها، وأوضحت الشركة -عقب الهجوم الفرنسي- أن معظم المعدات المتضررة لم تعد تتلقى تحديثات برمجية أو أمنية.
ويرى خبراء أن تنفيذ هذه الهجمات لا يتطلب بالضرورة مهارات تقنية متقدمة، إذ وصف مهندس الأمن السيبراني كيفن تيلييه الهجوم بأنه غير معقد، مشيرا إلى أن شخصا يبلغ 15 عاما قد يكون قادرا على تنفيذه.
كما حذّر خبراء من إمكانية الاستعانة بالذكاء الاصطناعي لتسهيل تنفيذ مثل هذه الهجمات، حتى لمن لا يمتلكون الخبرة التقنية الكافية.
ويحذّر خبراء من احتمال امتداد هذا النوع من الهجمات إلى متاجر التجزئة خارج أوروبا بما في ذلك العالم العربي، في ظل اعتماد المتاجر الكبرى على أنظمة إدارة مركزية وخوادم متصلة بالإنترنت، مما قد يجعل استهداف منظوماتها أكثر سهولة.
كيف تواجه أوروبا الأزمة؟
تتعامل المؤسسات الأوروبية والسلطات الوطنية مع الحوادث باعتبارها تهديدا محتملا لسلاسل الإمداد الغذائي، وسط تحذيرات من تكرار استهداف البنية التحتية التقنية لقطاع التجزئة.
وقال مفوض الاتحاد الأوروبي لشؤون الغذاء والزراعة كريستوف هانسن إن التكتل يتعامل مع هذه الحوادث بجدية بالغة، واصفا الهجمات المتكررة بأنها مثيرة للقلق العميق، ومحذرا من أنها تمثل محاولة متعمدة لتعطيل سلاسل الإمداد الغذائي وتقويض ثقة المستهلكين بها.
وعلى المستوى الوطني، فتحت السلطات البلجيكية تحقيقا في الحوادث التي استهدفت المتاجر، بينما تواصل الشركات المتضررة فحص أنظمتها وتحديد أسباب الاضطرابات.
وفي إيطاليا، أوصت الوكالة الوطنية للأمن السيبراني بالتحقق من مدى ارتباط أنظمة التحكم والدعم الفني عن بُعد بالإنترنت، والعمل على عزلها عنها للحد من مخاطر الاختراق ومنع الوصول إلى الأنظمة الصناعية الحساسة.
كما بدأت مجموعة “سابكوبيل” البلجيكية -المتخصصة في أنظمة التبريد الصناعية- تأمين منشآتها بعد الهجوم الذي استهدف فرنسا، بعدما تبين أن نحو 10% من أنظمتها لم تكن قد خضعت للتحديث بعد.
وتسلط هذه الإجراءات الضوء على أهمية تحديث أنظمة التحكم القديمة، وتقليل اتصال المعدات الصناعية الحساسة بالإنترنت، خصوصا أن بعض المتاجر لا تزال تعتمد على تقنيات مصممة للعمل لفترات طويلة من دون تحديث، وهو ما يجعلها عرضة للهجمات واستغلال الثغرات.
كيف ستؤثر الهجمات على المستهلكين؟
لا يقتصر تأثير هذه الهجمات على الخسائر المالية التي تتكبدها شركات التجزئة نتيجة إتلاف الأغذية، بل يمتد إلى احتمال اضطراب عمليات تخزين المنتجات الغذائية وتوزيعها ووصولها إلى المستهلكين.
ويرى خبراء الأمن السيبراني أن خطورة هذه الهجمات تكمن في تجاوزها سرقة البيانات والأموال إلى التأثير في المنتجات الغذائية التي تخزنها المتاجر، وما قد يترتب على ذلك من اضطراب في سلاسل الإمداد الغذائي.
ويرى ريف بيلينغ -مدير أول استخبارات التهديدات في شركة الأمن السيبراني سوفوس- أن سلاسل إمداد الغذاء وعمليات البيع بالتجزئة تؤدي دورا أساسيا في صمود المجتمعات، وأن أي اضطراب فيها قد تترتب عليه آثار تتجاوز الشركات المستهدفة.
وفي هذا السياق، يسلط الهجوم الذي تعرضت له سلسلة متاجر “ألبرت هيغن” في هولندا الضوء على مخاطر أخرى تواجه سلاسل الإمداد، بعدما أدى إلى إيقاف عمليات الإمداد الخاصة بها كإجراء احترازي، رغم عدم إثبات وجود صلة بينه وبين هجمات أنظمة التبريد.
وبذلك، لا تتوقف تداعيات هذه الحوادث عند إتلاف الأغذية داخل المتاجر، إذ يمكن أن تمتد إلى تعطيل عمليات التخزين والتوزيع، بما يهدد انتظام وصول المنتجات الغذائية إلى المستهلكين، خصوصا إذا تعرضت أنظمة مركزية لهجمات منسقة.